En la era digital, la vulnerabilidad a los ciberataques es una realidad constante. Los ciberataques se han convertido en un riesgo perenne para el ecosistema empresarial, y es fundamental promover la ciberseguridad entre las empresas. Nadie está exento de sufrir un ciberataque. De hecho, los responsables de seguridad de las empresas, aunque cuenten con las medidas defensivas más avanzadas, siempre trabajan bajo la premisa de cuándo van a sufrir un incidente de seguridad y cómo van a reaccionar para proteger datos, aplicaciones e infraestructuras. La ciberseguridad informática en las empresas es una prioridad. No es para menos, el número de ciberataques crece de forma exponencial y los ataques son, además, cada vez más sofisticados, lo que provoca que no sean detectados por los sistemas de defensa. Las empresas deben contar con una plataforma completa de seguridad que conjugue herramientas de prevención, monitorización y eliminación de ataques.
Comprendiendo el Ciclo de Vida del Ataque
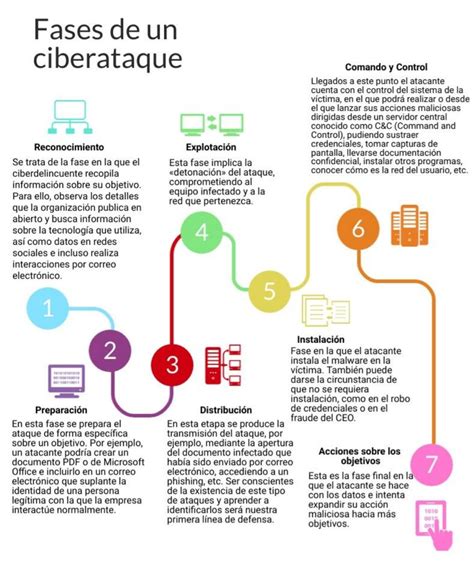
Cuando los ciberdelincuentes preparan su estrategia para infiltrarse en la red de una organización y exfiltrar datos, siguen las distintas fases que componen el ciclo de vida del ataque. Para salirse con la suya, tienen que superar todas las fases. Si logramos bloquear a los adversarios en cualquier punto de este ciclo, la cadena del ataque se rompe. Para evitar ataques a la red y los datos de una empresa, la prevención debe tener lugar en todas las fases, pues solo así se impedirá a los atacantes acceder a la organización y moverse lateralmente o robar datos confidenciales.
Fases del Ataque Cibernético
- Planificación y Reconocimiento: Durante la primera fase, los ciberdelincuentes planean con cuidado su «modus operandi». Estudian, identifican y seleccionan objetivos que les puedan resultar útiles para salirse con la suya. Asimismo, buscan vulnerabilidades que puedan explotar en la red, los servicios y las aplicaciones que tienen en el punto de mira, y delimitan las áreas de las que pueden aprovecharse.
- Desarrollo y Distribución de Cargas Útiles: A continuación, los atacantes deciden qué métodos utilizar para distribuir cargas útiles maliciosas.
- Explotación: En esta fase, los atacantes implementan un exploit contra un sistema o aplicación vulnerable, por lo general utilizando un kit de exploits o un documento convertido en arma.
- Control del Sistema: Una vez instalado el malware, los atacantes controlan la conexión a ambos lados: su infraestructura maliciosa y el equipo infectado. De este modo, pueden controlar activamente el sistema y dar instrucciones para las siguientes fases del ataque.
Los ataques avanzados son muy complejos y, para que tengan éxito, tienen que superar todas las fases del ciclo de vida. La interrupción del ciclo de vida de un ataque no solo depende de la tecnología, sino también de las personas y del proceso.
Aprende CIBERSEGURIDAD Desde Cero | Curso de Ciberseguridad y Privacidad 101 v2 Completo
Medidas de Prevención y Concienciación
Es crucial formar al personal no informático para que no “pique” ante las amenazas. Hay que proporcionar formación continua a los profesionales y concienciarles sobre la importancia de la seguridad, además de enseñarles las prácticas recomendadas que permiten reducir al mínimo la probabilidad de que un ataque supere la primera fase. En el ámbito de la ciberseguridad, la guerra es asimétrica: un atacante tiene que hacer todo bien para salirse con la suya, mientras que el responsable de proteger la red solo tiene que hacer bien una cosa para prevenir un ataque y tiene muchas oportunidades para ello. El 67 % de los ciberataques tienen su origen en un error humano.
Utilizar seguridad "in design" es fundamental, tanto para nuestras plataformas corporativas (página web, app, intranet) como para los dispositivos con los que trabajamos. Las empresas deben contar con una plataforma completa de seguridad que conjugue herramientas de prevención, monitorización y eliminación de ataques. Es importante implementar medidas de seguridad para prevenir los ataques, pero, dado que todas las empresas tienen vulnerabilidades, es esencial que la estrategia de prevención se acompañe de otra para paliar los posibles daños.
Tipos de Ciberataques Comunes
Los ciberdelincuentes se encuentran al acecho de nuevas maneras con las que atacar a los usuarios. Los principales tipos de ciberataques incluyen:
- Ataques a Contraseñas: Utilizar la misma contraseña para acceder a distintas aplicaciones, apuntarlas en notas, guardarlas en el navegador o usar contraseñas demasiado fáciles de recordar puede acarrear graves consecuencias.
- Ataques de Ingeniería Social: Están basados en el uso de técnicas orientadas a los usuarios para obtener información personal. Son ataques informáticos basados en el engaño y en la manipulación.
- Ataques a las Conexiones: Son de los ciberataques más comunes en las empresas y están basados en la interrupción del intercambio de datos entre el usuario y el servicio web.
- Ciberespionaje: Es una forma de crimen cibernético que implica la recopilación de datos o robo de propiedad intelectual, como información financiera, de proveedores, de clientes, de empleados, etc.
- Cibercrimen: Se refiere a actividades delictivas realizadas a través de internet o mediante el uso de tecnologías digitales.
- Ciberterrorismo: Utilización de medios informáticos para generar terror o desestabilizar.
- Hacktivismo: Su principal objetivo es piratear por algún motivo, vulnerando páginas de grandes compañías o gobiernos. Se trata de una interrupción digital del uso de internet.
Cómo Actuar Ante un Ataque Informático: El Plan de Respuesta
La fuga de datos es uno de los principales problemas de seguridad para usuarios, empresas y organizaciones. Cualquier día, en cualquier momento y en cualquier empresa, pueden alinearse los astros y darse situaciones que podrían indicar un ataque informático: un equipo lento, un servidor inaccesible, un sitio web caído. Pero ¿y si solo se tratase de un sistema mal configurado? La principal característica del ciberataque es que funciona rastreando un sistema en busca de distintos tipos de archivos, generalmente. Muchas vulnerabilidades informáticas se explotan de maneras diferentes. Por tanto, detectar un ataque informático no es tarea fácil.
Si desafortunadamente se ha producido un ataque y los equipos o sistemas se han visto infectados, es importante actuar en varios campos. Para contrarrestar un ataque informático en cinco pasos clave, se debe:
- Evaluar el Incidente: El primer paso de todos será realizar una auditoría e identificación de la amenaza para entender su alcance y tipo.
- Comunicar el Incidente: La segunda acción recogida dentro del plan de respuesta es la comunicación y notificación. Una vez detectado el incidente, el plan debe recoger el procedimiento para notificar el problema a todas las personas implicadas en el equipo de respuesta de manera inmediata. Es crucial definir cómo será la comunicación externa y cómo se afrontará esa crisis de forma pública, tanto en los medios de comunicación como en redes sociales.
- Contener los Daños: Para ello, es importante actuar con rapidez y eficacia. Teniendo en cuenta que el tiempo es un factor diferencial, tardar demasiado en actuar podría desencadenar un problema mucho más grave.
- Eliminar la Amenaza y Recuperarse: La cuarta acción a determinar será la metodología y tecnología que se empleará para eliminar la amenaza y reducir su impacto en la empresa. Esto incluye desconectar el equipo de Internet para impedir la propagación del virus, instalar o actualizar un programa antivirus con capacidades proactivas, realizar un análisis completo del sistema, modificar todas las contraseñas de cualquier servicio que requiera autenticación y, si es necesario, realizar una limpieza manual identificando el tipo de malware.
- Evaluar y Desactivar: Por último, el plan de respuesta debe contemplar un apartado de evaluación final y desactivación del plan, para aprender del incidente y mejorar las defensas.
El departamento legal será el encargado de notificar a las autoridades pertinentes la sustracción de datos y los usuarios afectados.
Respuesta Específica ante un Ataque de Ransomware
La complejidad aumenta si lo que se sufre es un ataque de ransomware, un tipo de malware que se introduce en los equipos y dispositivos móviles conectados a Internet impidiendo el acceso a la información. Generalmente la cifran y, a continuación, piden un rescate para que vuelva a ser accesible o no sea divulgada. No siempre es posible revertir sus efectos, en particular si no podemos descifrar los archivos secuestrados y no tenemos copias de seguridad.
Pagar o no pagar el rescate, esa es la cuestión. Son muchas las organizaciones que han optado por realizar el pago, pero nunca han recuperado la totalidad de los datos, por lo que los expertos recomiendan no hacer frente a la cantidad económica que solicita el ciberdelincuente. En este caso, conviene actuar rápido y anular por completo el equipo infectado para que el malware no se disemine por el resto de la red empresarial. Si la empresa, como medida preventiva, tiene un buen backup podrá restaurar por completo la máquina infectada y mantener la continuidad. ¡No accedas nunca a las peticiones de pago para recuperar tu información! Son ciberdelincuentes y no hay ninguna garantía de que puedas recuperar tu información, solo les interesa tu dinero.
Antes de comenzar con los siguientes pasos, te recomendamos que hagas una copia de la información almacenada en el disco, aunque esté cifrada, ya que el proceso que se describe a continuación podría suponer la eliminación de archivos, provocando que no se puedan recuperar de ninguna forma.
Pasos para Recuperar el Sistema de un Ataque de Ransomware
-
Acceder al Entorno de Recuperación de Windows (Windows RE) y Modo Seguro
Lo primero que debes hacer es entrar en el entorno de recuperación de Windows (Windows RE). Para ello, sigue estos pasos:
- Pulsa las teclas Windows + I en el teclado para abrir la configuración. Si eso no funciona, selecciona el botón de “Inicio” y luego “Configuración”.
- Cuando se abra la ventana de configuración de Windows, selecciona “Actualización y seguridad” y, a continuación, haz clic en “Recuperación”. En “Inicio avanzado” selecciona “Reiniciar ahora”.
Ahora que estás en el entorno de recuperación de Windows, sigue estos pasos para acceder al modo seguro:
- En la pantalla "Elegir una opción" selecciona "Solucionar problemas".
- En la pantalla "Solucionar problemas", haz clic en el botón "Opciones avanzadas".
- Una vez en "Opciones avanzadas", haz clic en la opción "Configuración de inicio". En Windows 8 esta opción se denomina "Configuración de inicio de Windows".
- En "Configuración de inicio", haz clic en "Reiniciar".
- Después de que el equipo se reinicie verás una lista de opciones, selecciona la opción 5 de la lista o pulsa F5 para entrar en el modo seguro con funciones de red.
-
Descargar y Ejecutar un Limpiador de Malware (Malwarebytes)
Mientras el ordenador está en modo seguro con funciones de red, descarga e instala un cleaner en el dispositivo. Utilizaremos como ejemplo Malwarebytes, siguiendo los pasos que se muestran a continuación para ejecutar un análisis del sistema:
- Descarga Malwarebytes a través de un enlace oficial.
- Cuando Malwarebytes haya terminado de descargarse, haz doble clic en el archivo “MBSetup” para instalar Malwarebytes en el equipo.
- Es posible que aparezca una ventana emergente de control de cuentas de usuario preguntando si deseas permitir que Malwarebytes realice cambios en tu dispositivo. Si esto sucede, haz clic en "Sí".
- Cuando comience la instalación, verás el asistente que te guiará por todo el proceso. El instalador preguntará en qué ruta quieres instalar el programa.
- Para continuar con la instalación, haz clic en “A mí o a mi familia” o “A mi organización”, según corresponda y, posteriormente, en “Siguiente”.
- Haz clic en “Hecho” para finalizar el proceso de instalación.
- Cuando la instalación de Malwarebytes se haya completado, el programa se abrirá en la pantalla de bienvenida. Haz clic en el botón "Empezar".
- Una vez instalado Malwarebytes, haz clic en "Scan". Malwarebytes actualizará automáticamente la base de datos del antivirus y comenzará a escanear el equipo en busca de malware y otros posibles programas maliciosos. Este proceso puede tardar unos minutos.
- Cuando el escaneo haya finalizado, aparecerá una pantalla que muestra las infecciones de malware detectadas. Para eliminar los archivos maliciosos encontrados, haz clic en el botón "Cuarentena".
- Para que Malwarebytes elimine el malware y otros programas maliciosos que estén en cuarentena, entra en “Historial de detecciones” y haz clic en “Borrar”.
- Para completar el proceso de eliminación del malware, Malwarebytes te pedirá que reinicies el equipo.
Cuando el proceso de eliminación del malware se haya completado, el ordenador debería iniciarse en modo normal. Si no es así, reinicia el equipo para salir del modo seguro. Recomendamos realizar otro análisis con Malwarebytes una vez estés en modo normal para asegurar que todos los archivos maliciosos fueron eliminados.
Aunque el escaneo del dispositivo con el cleaner Malwarebytes en principio es suficiente, los usuarios que todavía tienen problemas relacionados con el malware o simplemente quieren asegurarse de que su equipo está totalmente limpio pueden analizar el equipo con otros cleaners o herramientas específicas antiransomware, como pueden ser HitmanPro y Emsisoft Emergency Kit.
Métodos para Intentar Recuperar Archivos Cifrados por Ransomware
Desafortunadamente, no siempre es posible recuperar los archivos cifrados por un ransomware porque no se dispone de la clave privada que se necesita para descifrarlos. En cualquier caso, a continuación detallamos tres métodos que se pueden utilizar para intentar recuperar los archivos.
-
Método 1: Buscar una Herramienta de Descifrado del Ransomware
Puede que en este momento no haya ninguna herramienta de descifrado disponible para el tipo de ransomware que ha infectado tu dispositivo. Es importante estar atento a las webs especializadas, porque es posible que próximamente desarrollen alguna herramienta que te permita recuperarla.
-
Método 2: Recuperar Archivos Eliminados con Recuva
El ransomware intentará eliminar todos los archivos que no pertenecen a ellos. Es decir, los archivos originales no cifrados. Existe la posibilidad de que el ransomware no haya borrado de forma segura los archivos y estos se puedan recuperar con un software de recuperación de datos como Recuva. Pasos para usar Recuva:
- Instala Recuva y, para iniciar el asistente, haz clic en "Run Recuva".
- En la siguiente pantalla haz clic en “Next” ("Siguiente").
- Ahora Recuva preguntará qué tipo de archivos quieres recuperar. Haz clic en “All Files” ("Todos los archivos") y luego en “Next” ("Siguiente").
- En la siguiente pantalla te preguntarán dónde se encuentran los archivos que quieres recuperar. Selecciona “I’m not sure” ("No estoy seguro") para buscar en todas las carpetas de tu ordenador y haz clic en “Next” ("Siguiente").
- A continuación, haz clic en “Start” ("Iniciar") para comenzar el escaneo.
- Recuva escaneará tu equipo y, una vez haya terminado, mostrará una lista de todos los archivos que fueron detectados. Selecciona las casillas de verificación al lado del archivo o archivos que deseas restaurar. El color del punto, junto al nombre del archivo, indica las posibilidades de una recuperación exitosa (verde para excelente, naranja para aceptable y rojo para improbable).
- Una vez hayas seleccionado los archivos que deseas recuperar, haz clic en “Recover” ("Recuperar"). Escoge un destino para guardar los archivos recuperados y luego haz clic en "Aceptar".
-
Método 3: Restaurar tus Archivos de una Copia Anterior (Shadow Copies)
El ransomware intentará eliminar todas las copias ocultas (shadow copies), pero afortunadamente la infección no siempre es capaz de eliminarlas, por lo que deberías intentar restaurar tus archivos con alguna herramienta específica como ShadowExplorer o VSC Toolset. A continuación, mostramos cómo hacerlo con ShadowExplorer:
- Descarga ShadowExplorer a través de un enlace oficial.
- Haz doble clic en el archivo “ShadowExplorer-x.x-setup.exe” para iniciar el proceso de instalación, elige el idioma español y sigue las indicaciones en pantalla para instalar el programa.
- Abre ShadowExplorer y, posteriormente, desde la barra superior selecciona la unidad en la que se encuentran los archivos que deseas guardar. A continuación, selecciona una de las copias disponibles anteriores a la infección.
- Una vez el programa haya encontrado una copia del archivo o carpeta original, haz clic con el botón derecho del ratón y selecciona "Exportar". Una ventana te preguntará dónde quieres guardar el archivo o la carpeta.
Si has seguido los pasos anteriores, tu equipo debería estar libre de malware y posiblemente hayas recuperado tu información en el caso de que no tuvieses copias de seguridad.
Importancia de la Denuncia y la Gestión Continua
En cuanto a las acciones legales que se pueden emprender si se ha sufrido un ataque informático, un robo de datos o suplantación de identidad en Internet, la primera y más importante es la de denunciar el ataque ante los cuerpos y fuerzas de la seguridad del Estado o la OSI (Oficina de Seguridad del Internauta). Denunciar es esencial, ya que gracias a la denuncia es posible investigar y perseguir este tipo de delitos. Según el Ministerio del Interior, en 2014, el 95 % de los ciberdelitos quedaron impunes, de ahí la importancia de denunciar.
Revisión de Políticas de Seguridad
El principal peligro por el que las empresas se preocupan a la hora de tener en cuenta sus políticas de seguridad es evitar la destrucción de los datos que estas utilizan en su operación, aspecto que es tenido en consideración en un 94,7 %; seguido de la revelación de datos confidenciales, que es considerado por el 77,9 % de las empresas de menos de 10 empleados y por el 85,5 % de las empresas con más de 250 que tienen planes de seguridad. Respecto a la frecuencia con la que se revisan estas políticas, dos de cada tres empresas comprobaron los planes en los últimos doce meses y tan solo una baja porción de ellas lo hizo hace más de veinticuatro, lo que demuestra que existe un interés por actualizarse en aspectos relacionados con la seguridad.
Si has implementado medidas, ya seas tú mismo o con un proveedor, para aumentar tu nivel de protección frente a los ciberriesgos, es necesario que verifiques que funcionan. La externalización también comporta riesgos. Controlar y revisar la información financiera es una de las principales medidas para evitar intromisiones no deseadas en el ámbito económico.